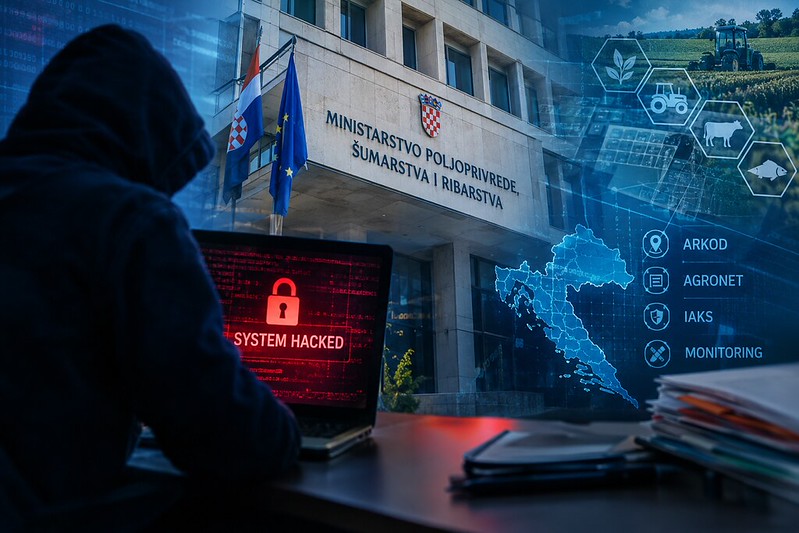
Hakerski napad na informacijski i operativni sustav Ministarstva poljoprivrede, šumarstva i ribarstva 5. listopada 2026. otvorio je ozbiljno sigurnosno pitanje za hrvatsku državnu upravu. Prema informacijama dostupnima nakon izbijanja incidenta, zaposlenici Ministarstva dobili su upute da odmah isključe računalnu opremu, dok su nadležne službe pristupile utvrđivanju opsega i posljedica napada. Glasnogovornica Ministarstva Vlatka Polšak Palatinuš potvrdila je da je kibernetički napad u tijeku.
Ako se naknadnom forenzičkom analizom potvrdi da je došlo do prodora u računalnu mrežu, a ne samo do pokušaja uskraćivanja usluge, riječ bi bila o znatno ozbiljnijem sigurnosnom incidentu. Još je važnije pitanje jesu li napadači uspjeli pristupiti podacima, izmijeniti ih ili ih iznijeti iz sustava.
U ovom trenutku upravo je to ključna nepoznanica.
Nije riječ samo o računalima u jednom ministarstvu
Važnost incidenta proizlazi iz činjenice da Ministarstvo poljoprivrede ne upravlja samo internom administracijom. Digitalni sustavi povezani s Ministarstvom i Agencijom za plaćanja u poljoprivredi, ribarstvu i ruralnom razvoju imaju izravan utjecaj na funkcioniranje hrvatskog poljoprivrednog sektora i provedbu europskih i nacionalnih potpora.
Među najvažnijim sustavima nalazi se ARKOD, digitalni sustav za identifikaciju poljoprivrednih parcela, koji predstavlja jednu od ključnih osnova za administraciju poljoprivrednih potpora. Tu je i AGRONET, putem kojega korisnici podnose zahtjeve povezane s potporama i drugim mjerama, dok IAKS omogućuje administrativne i kontrolne postupke potrebne za zakonitu isplatu sredstava.
Posebno mjesto imaju i sustavi satelitskog monitoringa, koji omogućuju praćenje poljoprivrednih površina i provjeru određenih uvjeta povezanih s poljoprivrednim potporama.
Zbog toga bi dugotrajnija nedostupnost tih sustava mogla imati posljedice koje nadilaze samo rad državnih službenika. Pitanje je koliko bi eventualni prekid rada utjecao na obradu zahtjeva, kontrole, rokove, natječaje i isplatu potpora poljoprivrednicima.
Napad u posebno osjetljivom trenutku
Koincidencija s aktualnim administrativnim procesima dodatno povećava osjetljivost situacije.
Početkom listopada Ministarstvo i Agencija nalaze se usred provedbe brojnih mjera i postupaka povezanih s poljoprivrednim potporama. Svaki ozbiljniji prekid pristupa bazama podataka može usporiti rad službi koje moraju provjeravati podatke, obrađivati zahtjeve i provoditi kontrole.
Dodatno pitanje predstavlja provedba mjera vezanih uz proljetnu sjetvu te administrativne prilagodbe nakon odluke o priznavanju više sile zbog ekstremne suše. Ako su pojedini postupci vezani uz automatsku obradu podataka u informacijskim sustavima, eventualna nedostupnost može stvoriti dodatno administrativno opterećenje.
Ipak, važno je naglasiti da se eventualni utjecaj današnjeg incidenta na konkretne isplate i rokove u ovom trenutku ne može unaprijed procijeniti. To će ovisiti o tome koji su sustavi pogođeni, koliko dugo će biti nedostupni te postoje li sigurnosne kopije i alternativni postupci.
Ključno pitanje: jesu li podaci samo zaključani ili i ukradeni?
Kod suvremenih kibernetičkih napada najveći problem često nije samo prekid rada.
Napadači koji koriste ransomware sve češće pokušavaju istodobno ukrasti podatke i onemogućiti pristup sustavima. Takav model poznat je kao dvostruka iznuda. U tom slučaju žrtva se ne suočava samo s problemom vraćanja sustava u funkciju nego i s mogućnošću da osjetljivi podaci budu objavljeni ili iskorišteni za nove napade.
Za državno tijelo poput Ministarstva poljoprivrede potencijalni rizik posebno je velik zbog količine podataka kojima sustavi raspolažu.
Međutim, zasad nema dovoljno javno potvrđenih podataka da bi se moglo zaključiti da je u današnjem incidentu došlo do krađe ili enkripcije podataka. Upravo će zato forenzička analiza biti presudna.
Hrvatska već ima iskustvo s ozbiljnim kibernetičkim napadima
Današnji događaj nije izoliran od šireg sigurnosnog trenda.
Hrvatska se posljednjih godina suočava s različitim oblicima kibernetičkih prijetnji, od ransomware napada i krađe podataka do napada na dostupnost internetskih stranica i informacijskih sustava.
SOA u svojim javnim izvješćima upozorava na rast sofisticiranih kibernetičkih prijetnji, uključujući državno sponzorirane napade i napade organiziranih kriminalnih skupina. Prema javnom izvješću za 2025., u 2024. godini otkriveno je 38 državno sponzoriranih kibernetičkih napada na ciljeve u Hrvatskoj, sedam više nego godinu ranije.
To pokazuje da kibernetička sigurnost više nije isključivo pitanje informatike. Ona je postala dio nacionalne sigurnosti.
SK@UT kao nacionalni kibernetički kišobran
Upravo u tom kontekstu važna je uloga sustava SK@UT, nacionalnog sustava za otkrivanje kibernetičkih prijetnji i zaštitu kibernetičkog prostora.
Prema Nacionalnom centru za kibernetičku sigurnost, SK@UT danas štiti više od 120 državnih tijela, operatora kritične infrastrukture i pravnih osoba od posebnog interesa za Republiku Hrvatsku. Sustav koristi distribuiranu mrežu senzora i alata za kibernetičku zaštitu te omogućuje rano otkrivanje pojedinih prijetnji.
Zanimljivo je da je samo nekoliko dana prije današnjeg incidenta, 1. listopada, u Zagrebu održana Četvrta SK@UT konferencija, na kojoj je naglašeno da kibernetička sigurnost više nije samo tehnološko pitanje nego temelj nacionalne sigurnosti i otpornosti društva.
Stoga će jedno od pitanja koje će se prirodno otvoriti nakon današnjeg incidenta biti i kako je napad otkriven, koliko je brzo reagirano te jesu li zaštitni mehanizmi uspjeli ograničiti njegovo širenje.
No bez službenih rezultata istrage bilo bi neodgovorno zaključivati da je SK@UT detektirao upravo ovaj napad ili da je naredba o isključivanju računala izdana na temelju upozorenja tog sustava.
NIS2 mijenja odgovornost institucija
Hrvatska je područje kibernetičke sigurnosti dodatno uredila Zakonom o kibernetičkoj sigurnosti, kojim je u nacionalno zakonodavstvo prenesena europska NIS2 direktiva. SOA navodi da je tim zakonom uspostavljen Nacionalni centar za kibernetičku sigurnost kao središnje državno tijelo za kibernetičku sigurnost.
Novi regulatorni okvir kibernetičku sigurnost više ne promatra kao tehnički problem koji može riješiti samo informatički odjel. Upravljanje rizikom, prijavljivanje incidenata, zaštita ključnih sustava i sposobnost brzog oporavka postaju dio odgovornosti upravljačkih struktura.
To je posebno važno za državne institucije čiji rad može imati neposredne posljedice na gospodarstvo i građane.
Prava slika bit će poznata tek nakon istrage
Današnji hakerski napad zato treba promatrati kroz dvije razine.
Prva je operativna: koliko je sustava pogođeno, koliko će trajati njihov oporavak i hoće li biti posljedica za poljoprivrednike, natječaje i isplate.
Druga je sigurnosna: kako su napadači ušli u sustav, jesu li prije toga mjesecima prikupljali informacije, jesu li ukradeni podaci i tko stoji iza napada.
Tek odgovor na ta pitanja pokazat će je li riječ o ozbiljnom kriminalnom ransomware incidentu, ciljanoj operaciji protiv državne institucije ili drugom obliku kibernetičke ugroze.
Jedno je, međutim, već sada jasno: državna infrastruktura više nema luksuz promatrati kibernetičke napade kao povremene tehničke probleme. Kada napad pogodi sustave koji upravljaju milijardama eura potpora, poljoprivrednim registrima i podacima građana, posljedice mogu biti i financijske i sigurnosne.
Zato će nakon početne faze obrane najvažnije biti utvrditi činjenice, zaštititi podatke, vratiti sustave u siguran rad i javnosti jasno objasniti što se dogodilo.
U kibernetičkoj sigurnosti, kao i u klasičnoj nacionalnoj sigurnosti, najskuplja pogreška nije samo sam napad. Najskuplje može biti neznanje o tome kako je napadač uspio ući i što je pritom uspio odnijeti.